希睿云安全助力企业高效防护方案
最近跟几个做运维的朋友聊天,大家普遍反映现在企业上云之后安全问题越来越让人头疼。以前觉得买了云服务器就万事大吉,结果隔三差五收到告警短信,不是被扫描就是被尝试爆破。我自己公司从去年开始用希睿云安全做整体防护,中间也踩过一些坑,今天就把这套企业高效防护方案的实测经验整理出来,给正在发愁的同行们参考参考。
为啥普通防火墙扛不住现在的攻击
说实话,刚开始我也觉得云服务商自带的安全组够用了。结果有次周末突然收到通知,说一台测试机CPU跑满,上去一看被挖矿程序占了。查日志才发现,攻击者用的是一个老版本组件的漏洞,安全组根本没拦住。后来研究了一下才明白,传统防火墙主要看端口和IP,但现在的攻击很多是伪装成正常请求,或者利用应用层漏洞,光靠基础防护确实不够。
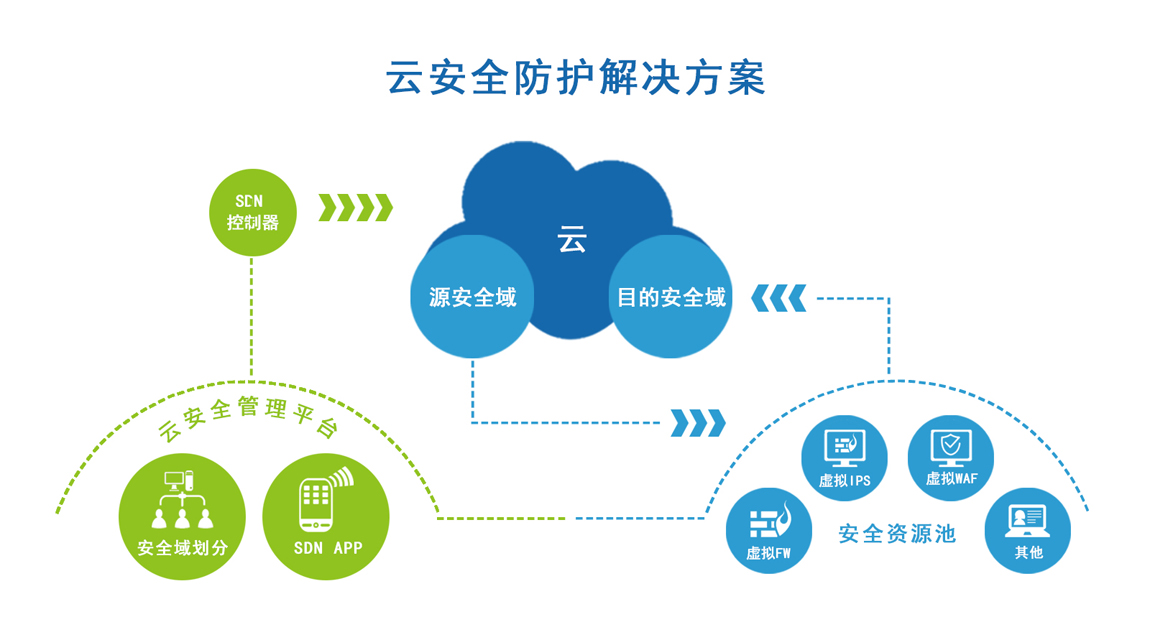
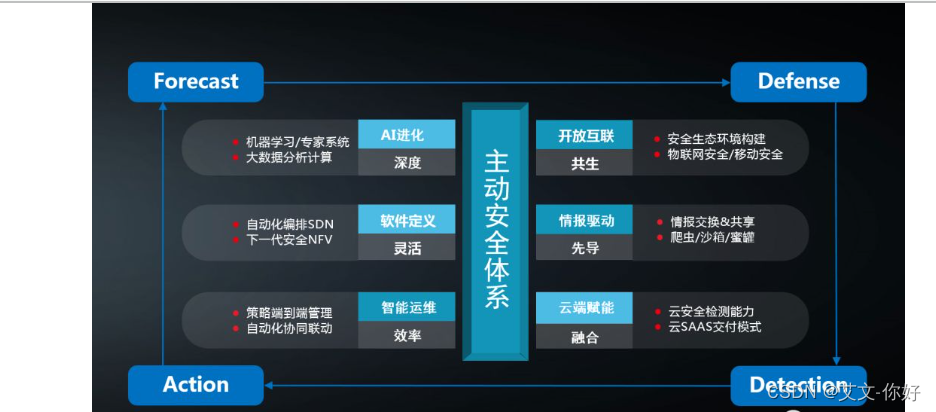
换上希睿云安全之后,最直观的感受是它不只是被动拦截。它会先学习我们业务正常的访问模式,比如哪些时间段请求多、哪些接口调用频繁,然后基于行为分析来判断异常。有次半夜两点多,系统突然报警说有个境外IP在尝试批量登录后台,希睿云安全直接把这个IP段临时封了,同时给我发了通知。第二天起来看,攻击者换了几个IP都没打进来。这种主动防御的思路,比单纯加规则要省心不少。
中小团队怎么控制成本又不降防护
我知道很多小公司预算有限,一听说安全方案就觉得贵。其实希睿云安全的定价策略挺灵活的,我们当时选的是按需付费的模式,基础防护功能包含在内,高级威胁分析按实际流量走。对于刚起步的团队,可以先开基础版试试水,等业务量上来了再升级。千万别为了省钱用免费工具拼凑,我之前试过用开源方案自己搭,光是调规则和看日志就耗了一个人大半精力,算下来人力成本比直接买服务还高。
另外提醒一句,部署的时候一定要把业务架构理清楚。我们第一次配置希睿云安全,因为没提前梳理内网服务调用关系,导致部分微服务之间的通信被误拦了。后来找技术支持一起把白名单和信任区域重新规划,才恢复正常。所以建议大家在正式切换前,先拿测试环境跑一周,观察告警日志里有没有误报,确认没问题再上生产。
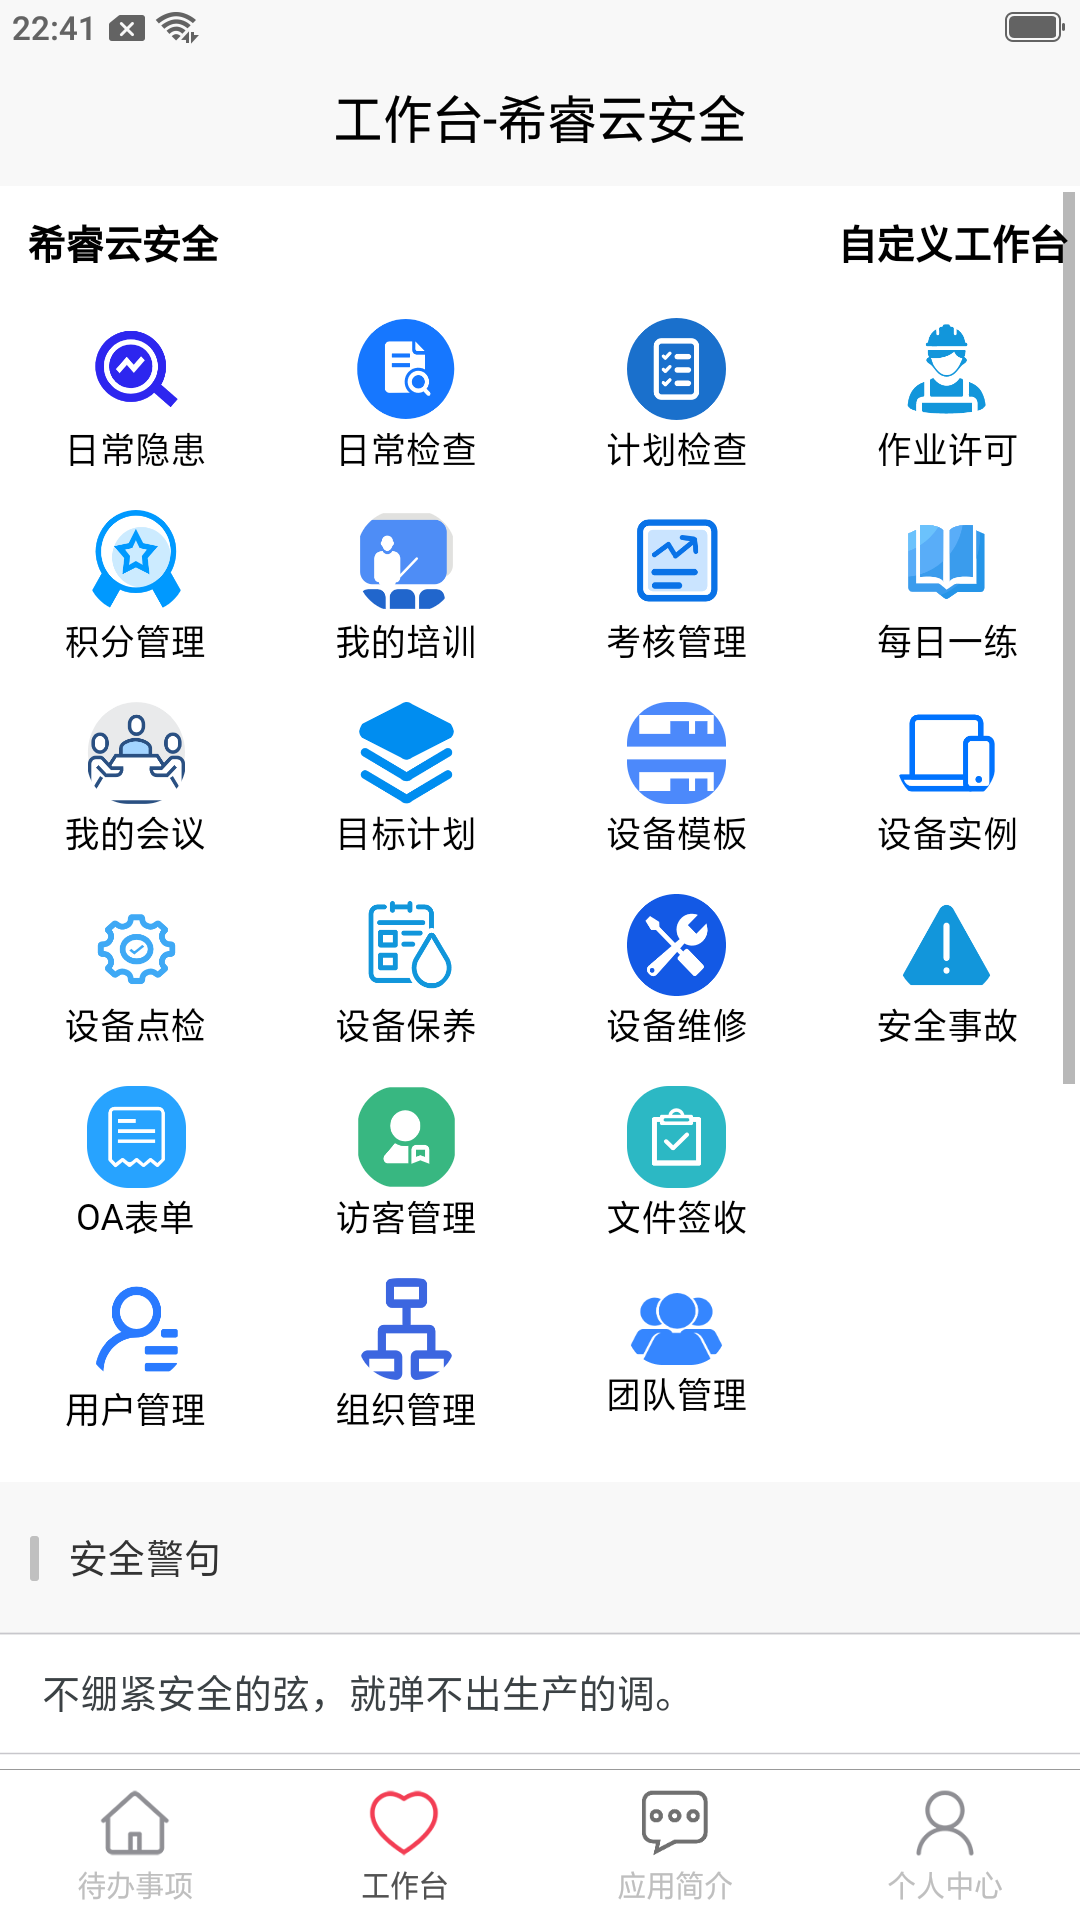
日常运维中真正省心的几个功能
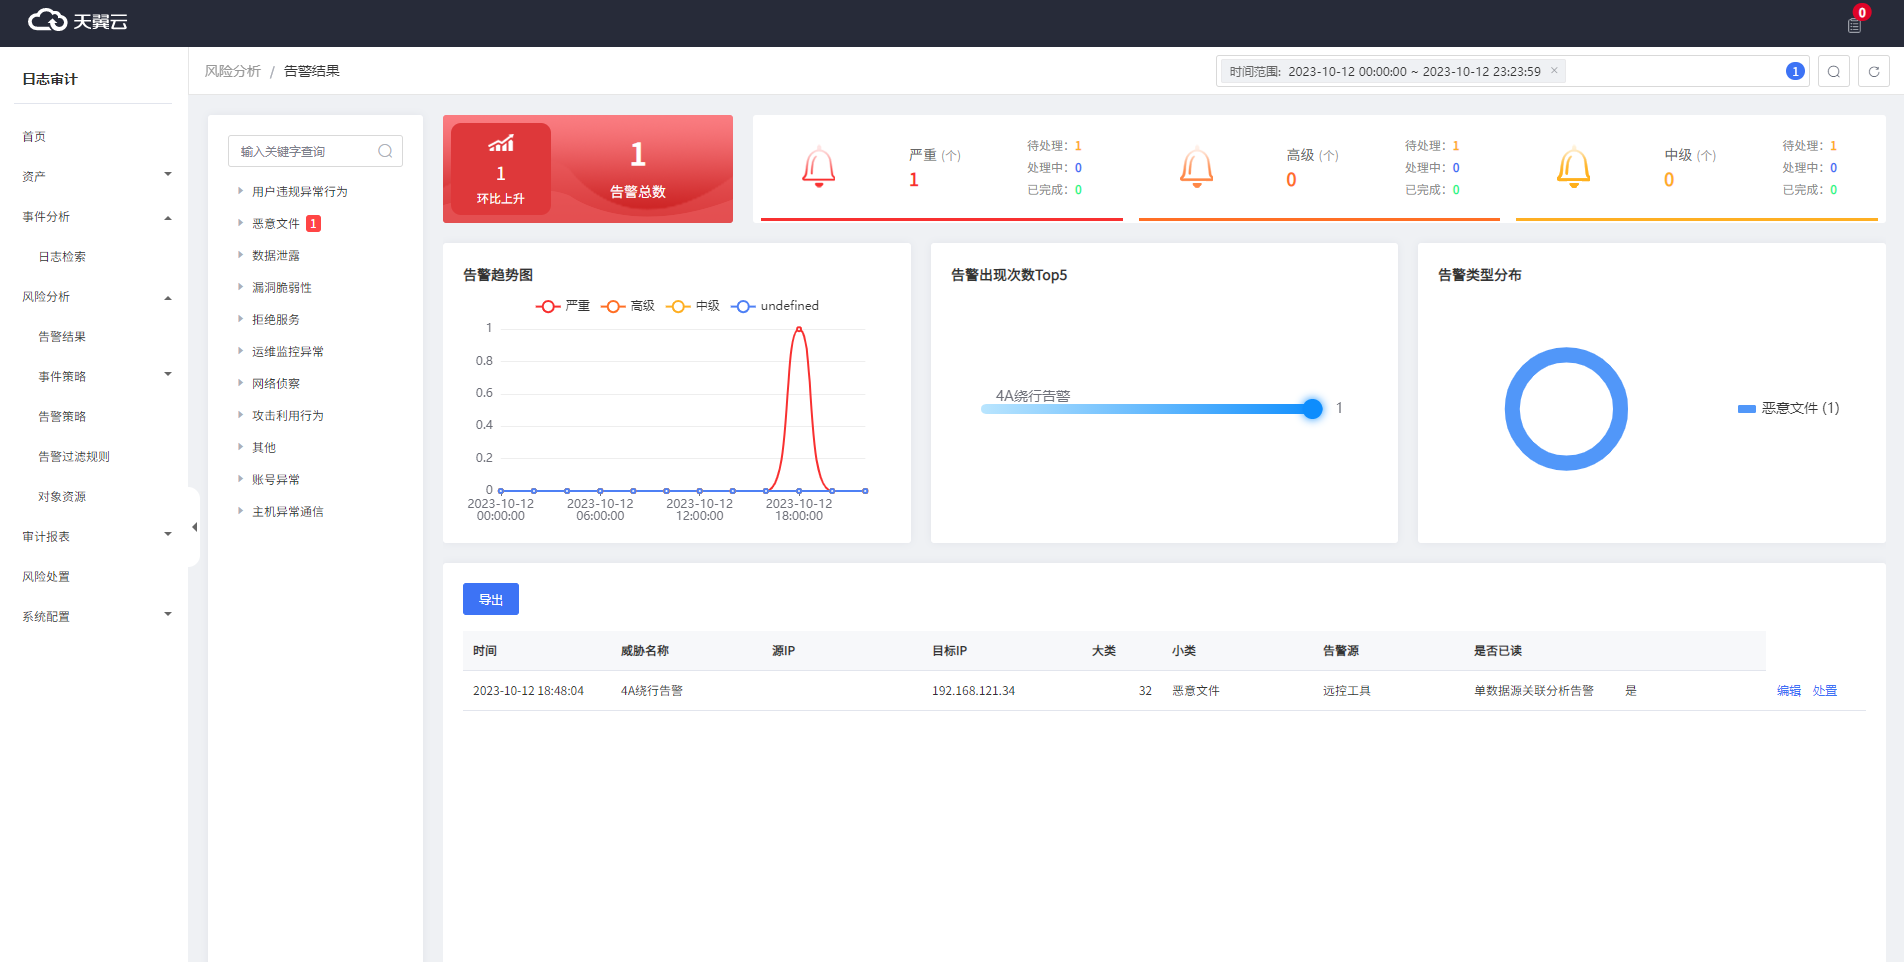
用了一年多,有几个功能我觉得特别实用。一个是漏洞扫描,它会定期自动检查服务器上的组件版本,发现高危漏洞直接推送到手机。以前我们要手动跑脚本查,现在省事多了。另一个是希睿云安全的日志审计,所有访问记录和操作行为都存着,万一真出了事,追溯起来很快。有次同事误操作改了配置导致服务异常,就是靠日志回放找到问题点的。
还有一点,它的告警通知做得比较人性化。可以按严重程度分级,低危的每天汇总一次,高危的秒级推送。不像有些平台,啥事都发短信,最后大家干脆把通知关了。希睿云安全这个设计让我们团队能真正关注到关键风险,不会被垃圾告警淹没。
总的来说,企业做云安全防护,选对工具能省一半心。希睿云安全这套方案在我们实际环境里跑下来,稳定性不错,误报率也控制得可以。当然没有万能的方案,关键还是得结合自己业务特点去调优。希望这些经验能帮到正在找防护方案的朋友,少走点弯路。

 魅影游客登录版下载官方正式版手机(魅影直播)
 JMComic21.7.9最新版安装包下载
 P upg国际服3.5(PUBG MOBILE)
 引力圈app官方版最新版本下载(UniFans)
 慢脚文化软件app官方下载(快手)
 千寻tv版app下载最新版