火眼探针B实测:精准监测与部署全攻略

最近有不少朋友在问火眼探针B到底值不值得折腾,正好我这边项目上刚需做接口监测,就顺手拿它实测了一轮。从下载安装到跑通监测,中间踩了几个小坑,也摸清了它到底适合什么场景。这篇文章不吹不黑,纯按我自己的操作顺序来聊,想到哪说到哪,给准备上手的朋友当个参考,省得跟我一样走弯路。
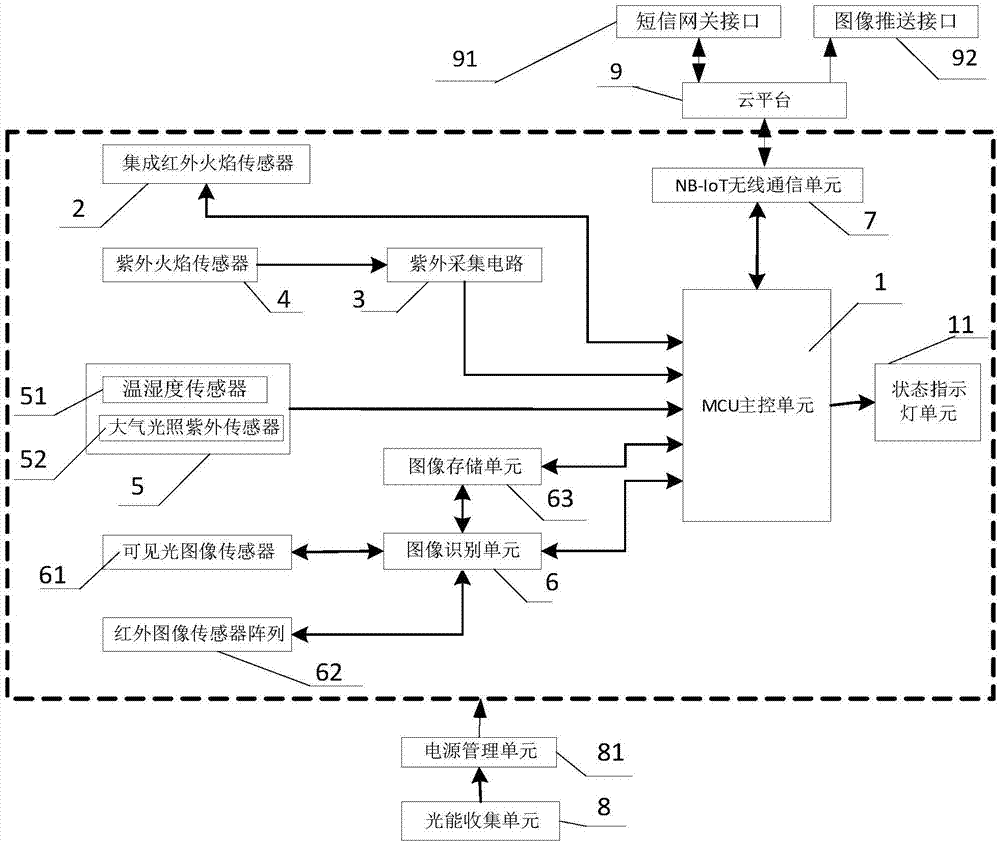
火眼探针B部署前要准备什么
先说部署这块。火眼探针B的安装包不算大,但别急着双击下一步,环境先确认清楚。我一开始图省事直接在老服务器上跑,结果依赖版本对不上,卡了快半小时。后来换了台干净的测试机,把运行库补齐,安装过程其实挺顺的。
这里提醒一句,火眼探针B的部署对系统权限有要求,普通账户跑起来有些监测项会读不到数据。我当时没注意,装完发现部分指标是空的,还以为是软件问题,折腾半天才发现是权限没给够。另外端口别跟现有服务撞了,默认配置里那个端口号建议先查一下占用情况再改。装完之后先别急着接业务,用自带的测试模式跑一遍,确认探针能正常上报再往下走,这一步能省不少排查时间。
精准监测实测:数据到底准不准
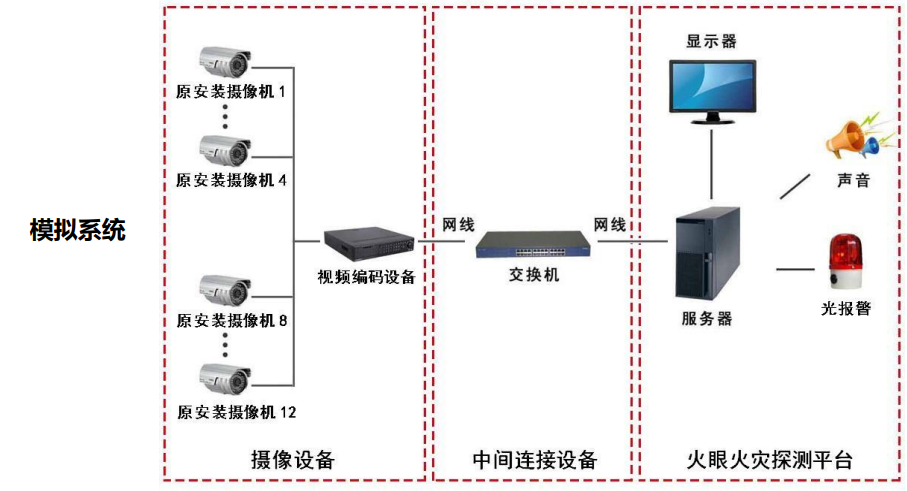
部署好之后重点就是监测效果了。我拿火眼探针B挂了一个内部接口和一个外部站点,连续跑了几天看数据。整体来说响应时间的采集比较细,能拆到不同阶段的耗时,排查慢请求的时候挺有用。不过火眼探针B的监测频率别一上来就拉满,我刚开始设得太密,日志涨得飞快,后来调到合理区间才稳定下来。
还有个实际感受,告警规则得自己调。默认阈值对稳定性要求高的业务来说偏宽松,我手动改了几条,误报明显少了。另外监测项不是开得越多越好,按需勾选,不然数据面板看着乱,找问题反而费劲。跑下来这段时间,火眼探针B在接口可用性监测上表现比较稳,断连和超时基本都能及时抓到,这点符合我的预期。
几个实测踩坑和日常使用建议
踩的坑集中说几个。第一是升级,火眼探针B版本更新后配置有时候会重置,升级前记得备份,我就吃过一次亏,规则全没了重配。第二是日志清理,默认保留策略跑久了占空间,最好设个自动清理。第三是远程监测的节点选择,跨网络监测时网络本身抖动会干扰判断,有条件多节点对照着看更靠谱。
日常用的话,建议把火眼探针B跟现有告警渠道打通,别只盯着它自己的面板,消息推到常用工具里响应更快。另外定期回顾监测数据,别配完就不管了,业务变了监测项也得跟着调。总的来说,火眼探针B上手不难,难的是把配置调到位,前期多花点时间,后面省心不少。
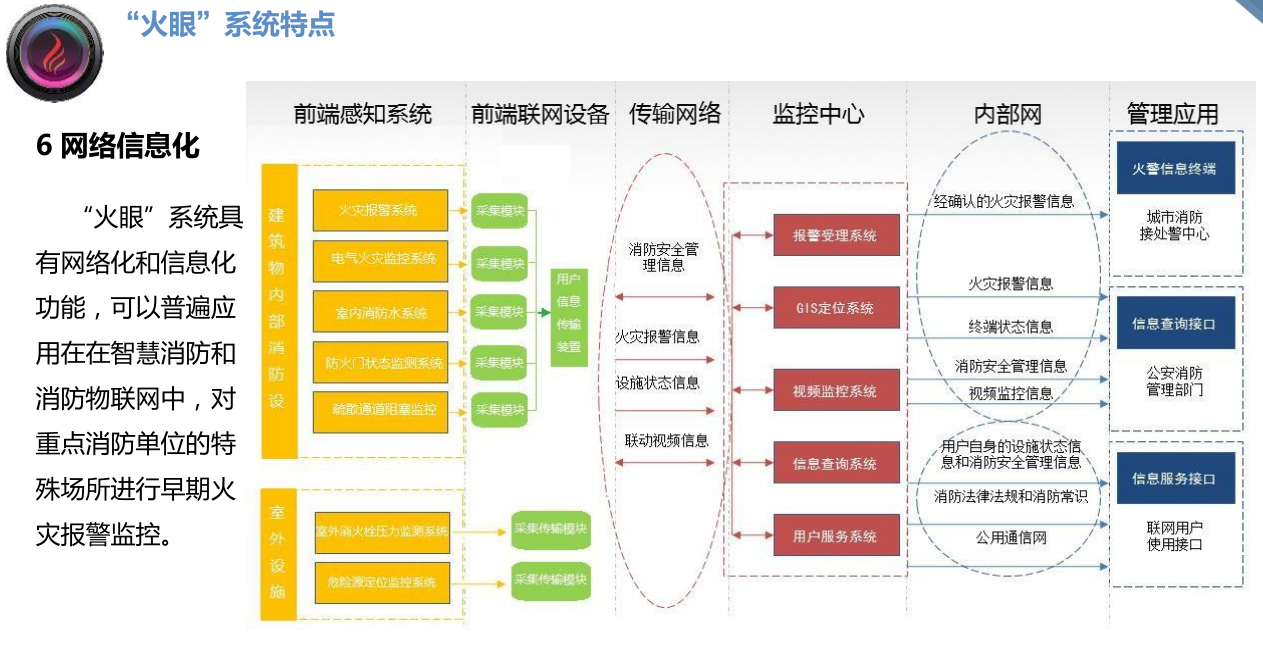
这次实测就到这,火眼探针B不是那种装完就万事大吉的工具,但按上面这些点配置好,做接口和站点监测是够用的。有在用的朋友也欢迎交流你们的配置思路。






 OnePlus_15






 慢脚文化软件app官方下载(快手)
 电鸽app免费下载正版
 JMComic21.7.9最新版安装包下载
 超自然行动组小抄版
 魅影游客登录版下载官方正式版手机(魅影直播)
 P upg国际服3.5(PUBG MOBILE)